Attacco alla refrigerazione dei supermercati francesi
Il caso dei supermercati francesi riaccende l’attenzione sulla sicurezza dei sistemi di refrigerazione connessi e sugli aggiornamenti dei controller Danfoss.
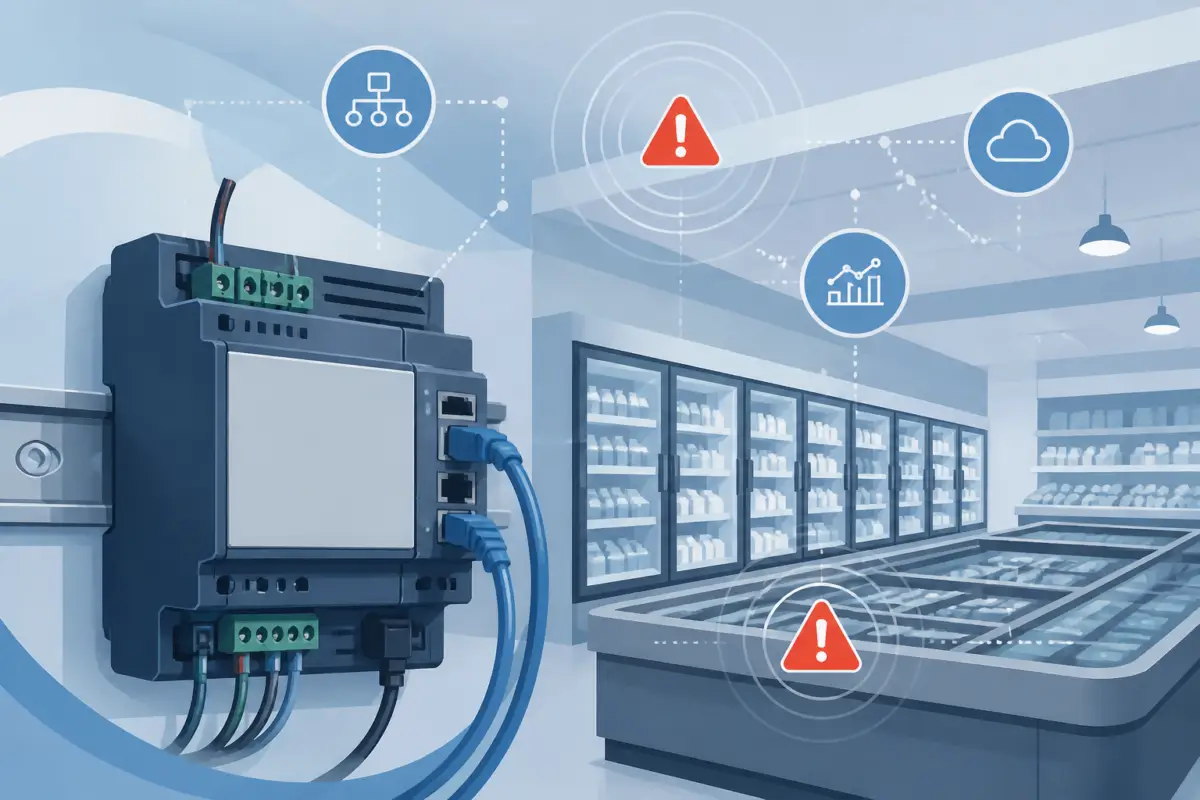
Un attacco informatico ai sistemi di refrigerazione dei supermercati francesi riporta l’attenzione su una superficie d’attacco spesso trascurata: la gestione remota degli impianti del freddo. Il caso, emerso in relazione ai controller Danfoss AK-SM 800A, mostra come una vulnerabilità in un componente industriale possa avere effetti molto concreti sulla continuità operativa e sulla conservazione degli alimenti.
Il punto centrale, sul piano tecnico, è documentato da Claroty: il controller Danfoss è stato oggetto di una ricerca che ha evidenziato vulnerabilità in grado di aprire la strada a un bypass di autenticazione, a una command injection e, in certe condizioni, a un denial of service. Danfoss ha poi rilasciato il firmware 4.3.1 per correggere i problemi e ha raccomandato di non esporre direttamente l’interfaccia di gestione a Internet.
Perché la vulnerabilità è rilevante
La storia non riguarda soltanto un singolo dispositivo, ma una categoria di sistemi che si trovano in supermercati, magazzini del freddo e ambienti commerciali. Quando il controller che regola la refrigerazione è connesso in rete e non protetto in modo adeguato, un attacco può trasformarsi in un’interruzione del servizio con conseguenze immediate: alterazione delle temperature, perdita di prodotti deperibili, fermo operativo e costi di bonifica.
In questo senso, il caso è utile anche per leggere un rischio più ampio: la sicurezza OT non si esaurisce nei grandi impianti industriali, ma riguarda anche infrastrutture diffuse e meno visibili, come le celle frigorifere dei punti vendita. È proprio questa capillarità a rendere critico l’aggiornamento dei firmware e la corretta segmentazione della rete.
Il ruolo degli aggiornamenti e della configurazione
Secondo le informazioni tecniche pubblicate da Claroty, Danfoss aveva già diffuso avvisi di sicurezza nel 2025 per alcune vulnerabilità identificate nel controller, tra cui CVE-2025-41450 e CVE-2025-41452. Il successivo rilascio del firmware 4.3.1 indica che il rimedio non è teorico, ma già disponibile per chi gestisce questi apparati.
Questo aspetto conta per due motivi. Il primo è operativo: gli ambienti che non aggiornano i controller restano esposti anche quando la correzione esiste. Il secondo è organizzativo: lasciare un’interfaccia di gestione accessibile da Internet aumenta il rischio di abuso, soprattutto se il dispositivo viene usato in più sedi o in reti distribuite.
Cosa si può dire sull’episodio in Francia
Nel materiale esaminato, Claroty collega la ricerca tecnica a un attacco che avrebbe colpito supermercati francesi e che avrebbe sfruttato proprio queste debolezze. La pubblicazione giornalistica citata nell’estratto parla di alcune catene della grande distribuzione, ma i dettagli numerici più specifici non sono verificabili direttamente con le fonti accessibili qui.
Per questo, il quadro più solido è quello che unisce due elementi: da una parte la vulnerabilità reale del controller e la relativa correzione; dall’altra, la possibilità concreta che un attacco contro sistemi esposti possa tradursi in un danno operativo nel mondo fisico. È una distinzione importante, perché separa la cronaca dell’evento dalla prova tecnica che lo rende plausibile e comprensibile.
Le conseguenze per il settore retail
Per supermercati e catene distributive, il caso è un promemoria su tre livelli. Primo: gli impianti del freddo sono asset critici, non semplici dispositivi di servizio. Secondo: la manutenzione della sicurezza deve includere patch, hardening e controllo dell’esposizione alla rete. Terzo: la continuità del business dipende anche dalla capacità di prevenire attacchi che, pur colpendo sistemi “di back-end”, finiscono per incidere su prodotti, costi e reputazione.
La lezione è più ampia del singolo fornitore o del singolo episodio: la convergenza tra dispositivi industriali e connettività Internet richiede processi di aggiornamento rapidi, inventario degli asset e controlli di accesso rigorosi. Quando questi passaggi mancano, una vulnerabilità tecnica può diventare un problema economico e logistico nel giro di poche ore.
In sintesi, il caso francese mostra come la cybersecurity OT non sia un tema astratto. Nel mondo della distribuzione alimentare, la sicurezza dei controller di refrigerazione può incidere direttamente su sprechi, costi e disponibilità dei prodotti. Ed è proprio per questo che le correzioni già pubblicate da Danfoss e le raccomandazioni di non esporre i sistemi a Internet hanno un valore immediatamente pratico.
Fonti
- France Supermarket Hacks Expose Risks of Internet-Facing Refrigeration Systems | Claroty
- Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers | Claroty