Backup 3-2-1: guida pratica per applicarlo da zero
Tre copie, due supporti diversi, una copia off-site: come trasformare la regola 3-2-1 in una strategia di backup concreta, con test e accorgimenti anti-ransomware.
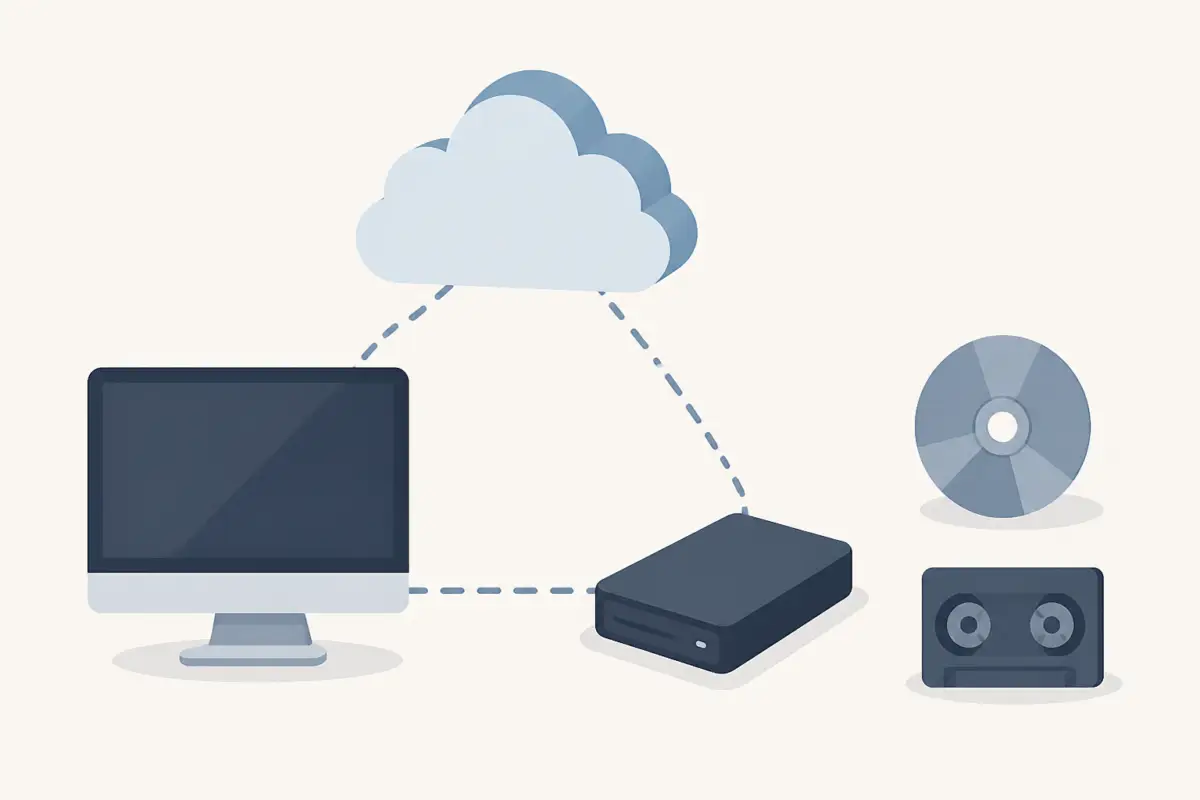
Il criterio 3-2-1 è una delle regole più citate quando si parla di protezione dei dati: tre copie totali, su due tipi di supporto differenti, con una copia off-site (fuori sede). È un principio semplice, ma per funzionare davvero va tradotto in scelte operative: cosa includere, con quale frequenza, dove conservare le copie e come verificare che il ripristino sia possibile.
Questa guida parte da zero e punta a un obiettivo concreto: aiutarti a costruire una strategia 3-2-1 sensata per casa, freelance o piccole organizzazioni, chiarendo anche i limiti della regola quando entrano in gioco ransomware e accessi non protetti. La definizione generale di backup e la regola 3-2-1 sono descritte anche in risorse enciclopediche e documenti divulgativi; qui le trasformiamo in una procedura praticabile. (Riferimento: panoramica sul backup)
Che cos’è un backup (e che cosa non lo è)
Un backup è una copia dei dati creata per poterli ripristinare dopo una perdita o un danneggiamento: guasto hardware, cancellazione accidentale, errore umano, corruzione, malware o ransomware. (Definizione generale)
Tre equivoci comuni
- Sync non è backup: i servizi di sincronizzazione possono propagare anche errori e cancellazioni (se un file sparisce o viene cifrato, la modifica può replicarsi ovunque).
- RAID/replica non è backup: aumentano disponibilità e continuità, ma non proteggono automaticamente da cancellazioni, corruzioni o attacchi che colpiscono il sistema.
- Archiviazione non è backup: l’archivio guarda alla conservazione di lungo periodo; il backup guarda al ripristino operativo (possono coesistere, ma hanno logiche diverse).
La regola 3-2-1 tradotta in modo operativo
La formulazione più usata è: 3 copie dei dati, su 2 media diversi, con 1 copia off-site. L’idea è ridurre i rischi “correlati”: guasti che colpiscono più copie insieme perché troppo vicine (stesso dispositivo, stessa sede, stesse credenziali). (3-2-1 in sintesi)
3 = tre copie totali
- 1 copia primaria: i dati “in uso” (PC, Mac, NAS, server).
- 2 copie di backup: due copie aggiuntive pensate per il ripristino.
Un documento NIST/NCCoE, rivolto anche a contesti MSP e piccole realtà, esplicita l’impostazione “una primaria e due di backup” come base di una protezione efficace. (NIST/NCCoE: “one primary and two backups”)
2 = due tipi di supporto (o piattaforma) differenti
“Media diversi” non significa “due cartelle diverse”: significa ridurre la probabilità che un singolo guasto o un singolo attacco colpisca tutto insieme. Esempi tipici:
- disco interno del PC + disco USB esterno;
- NAS locale + cloud storage (meglio se con funzioni di retention/immutabilità);
- storage su disco + nastro (tape) per scenari più strutturati.
1 = una copia off-site (fuori sede)
La copia off-site deve stare in un altro dominio di rischio: un’altra sede fisica o un servizio remoto. Serve contro eventi locali (furto, incendio, allagamento, sbalzi elettrici) e contro incidenti che rendono indisponibili i sistemi in loco. Anche qui, NIST/NCCoE richiama esplicitamente l’importanza della copia fuori sede. (NIST/NCCoE: off-site)
Perché oggi il 3-2-1 va “indurito” contro il ransomware
La regola 3-2-1 resta valida, ma nel contesto attuale c’è una conseguenza pratica: se i backup sono sempre raggiungibili (online, montati in rete, con credenziali troppo potenti), possono diventare un bersaglio. Le linee guida CISA e partner sul ransomware sottolineano l’importanza di backup offline e di test regolari, perché molte campagne puntano a eliminare o cifrare anche le copie di sicurezza. (CISA/MS-ISAC Ransomware Guide)
Fatto (da fonti): nelle raccomandazioni anti-ransomware ricorre l’idea di mantenere copie non facilmente alterabili e di verificare la capacità di ripristino.
Interpretazione (operativa): nella pratica, molte configurazioni “3-2-1 sulla carta” falliscono perché la copia off-site è solo una sincronizzazione, oppure perché il disco/NAS di backup resta sempre collegato e accessibile con gli stessi privilegi.
Prima di comprare dischi o attivare un cloud: le decisioni che cambiano tutto
Una strategia di backup è sempre un compromesso tra costo, tempo e rischio. Prima di scegliere strumenti, chiarisci questi punti:
- Cosa proteggere: documenti, foto/video, progetti, database, configurazioni, archivi di posta, password vault, repository.
- Frequenza: ogni quanto ti serve una copia aggiornata (dipende da quante modifiche puoi permetterti di perdere).
- Retention (versioni): per quanto tempo vuoi poter tornare indietro (giorni, mesi). Senza versioning, un file corrotto può sovrascrivere “la copia buona”.
- Tempo di ripristino: ripartire in ore o in giorni porta a scelte diverse (backup file-based, immagini di sistema, ecc.).
Nota: il dossier non fornisce parametri numerici “giusti” per ogni caso d’uso; qui ci limitiamo ai criteri di progettazione, coerenti con la logica delle guide citate.
Tre scenari 3-2-1 pronti da adattare
Scenario A: casa o freelance (semplice ma corretto)
- Copia 1: PC/Mac (dati in uso).
- Copia 2: disco USB con backup versionato.
- Copia 3 (off-site): backup su cloud pensato per il ripristino (non semplice sync) oppure secondo disco USB “a rotazione” tenuto fuori casa.
Il punto chiave è la rotazione: un disco conservato off-site e collegato solo per il tempo necessario riduce l’esposizione a malware che colpisce i volumi disponibili.
Scenario B: studio/PMI con NAS
- Copia 1: NAS (eventualmente con snapshot locali, se disponibili sul sistema).
- Copia 2: backup su un secondo sistema differente in LAN (server o secondo NAS) con credenziali separate.
- Copia 3 (off-site): copia su cloud storage o su una seconda sede.
Fatto (da CISA): le raccomandazioni anti-ransomware insistono su backup resilienti e verificati. (CISA)
Interpretazione (di implementazione): in azienda la separazione degli accessi è spesso tanto importante quanto il supporto scelto: se un account admin compromesso può cancellare i backup, il 3-2-1 perde efficacia.
Scenario C: quando serve mettere “offline” una parte della catena
Se temi ransomware o compromissioni, la copia off-site (o una delle copie) dovrebbe essere offline o con vincoli che ne impediscano la modifica/cancellazione immediata. È un concetto in linea con le indicazioni CISA sul mantenere backup non esposti e recuperabili. (#StopRansomware Guide, mirror)
La parte più ignorata: test di ripristino e inventario
Un backup che non hai mai provato a ripristinare è, di fatto, una speranza. NIST richiama l’importanza di integrare backup e recovery nei processi e nelle verifiche periodiche. (NIST SP 1339)
Checklist minima di verifica
- Test regolare: recupera alcuni file casuali e almeno una cartella strutturata.
- Test “più profondo” periodico: quando possibile, prova un ripristino completo (o in ambiente separato) per verificare tempi e procedure.
- Inventario: cosa è incluso, dove sono le copie, con quale retention e quando è stato fatto l’ultimo test.
Errori tipici che fanno fallire un 3-2-1 sulla carta
- Confondere cloud sync con backup: non sempre c’è versioning adeguato o protezione da cancellazioni propagate.
- Due copie “diverse” sullo stesso sistema: due partizioni o due cartelle non sono due media.
- Off-site solo nominale: un disco lasciato sempre nello stesso luogo o nello stesso armadio non è off-site.
- Backup sempre montati e accessibili: in caso di ransomware, possono essere cifrati o cancellati insieme ai dati primari.
- Nessun test: scopri i problemi (file mancanti, backup corrotti, credenziali scadute) nel momento peggiore.
Implementare il 3-2-1 non richiede necessariamente infrastrutture complesse: richiede soprattutto separazione (dei supporti e dei rischi) e verifica (che il ripristino funzioni davvero). Con queste due idee chiare, la regola smette di essere uno slogan e diventa un metodo.
Fonti
- Backup
- National Institute of Standards and Technology
- RANSOMWARE
- #StopRansomware Guide | CISA
- SP 1339, OT Backup Quick Start Guide | CSRC