Revolut, dati di circa 680 clienti nelle mani degli hacker: usata una PEC istituzionale italiana, chiesto un riscatto da 3 milioni
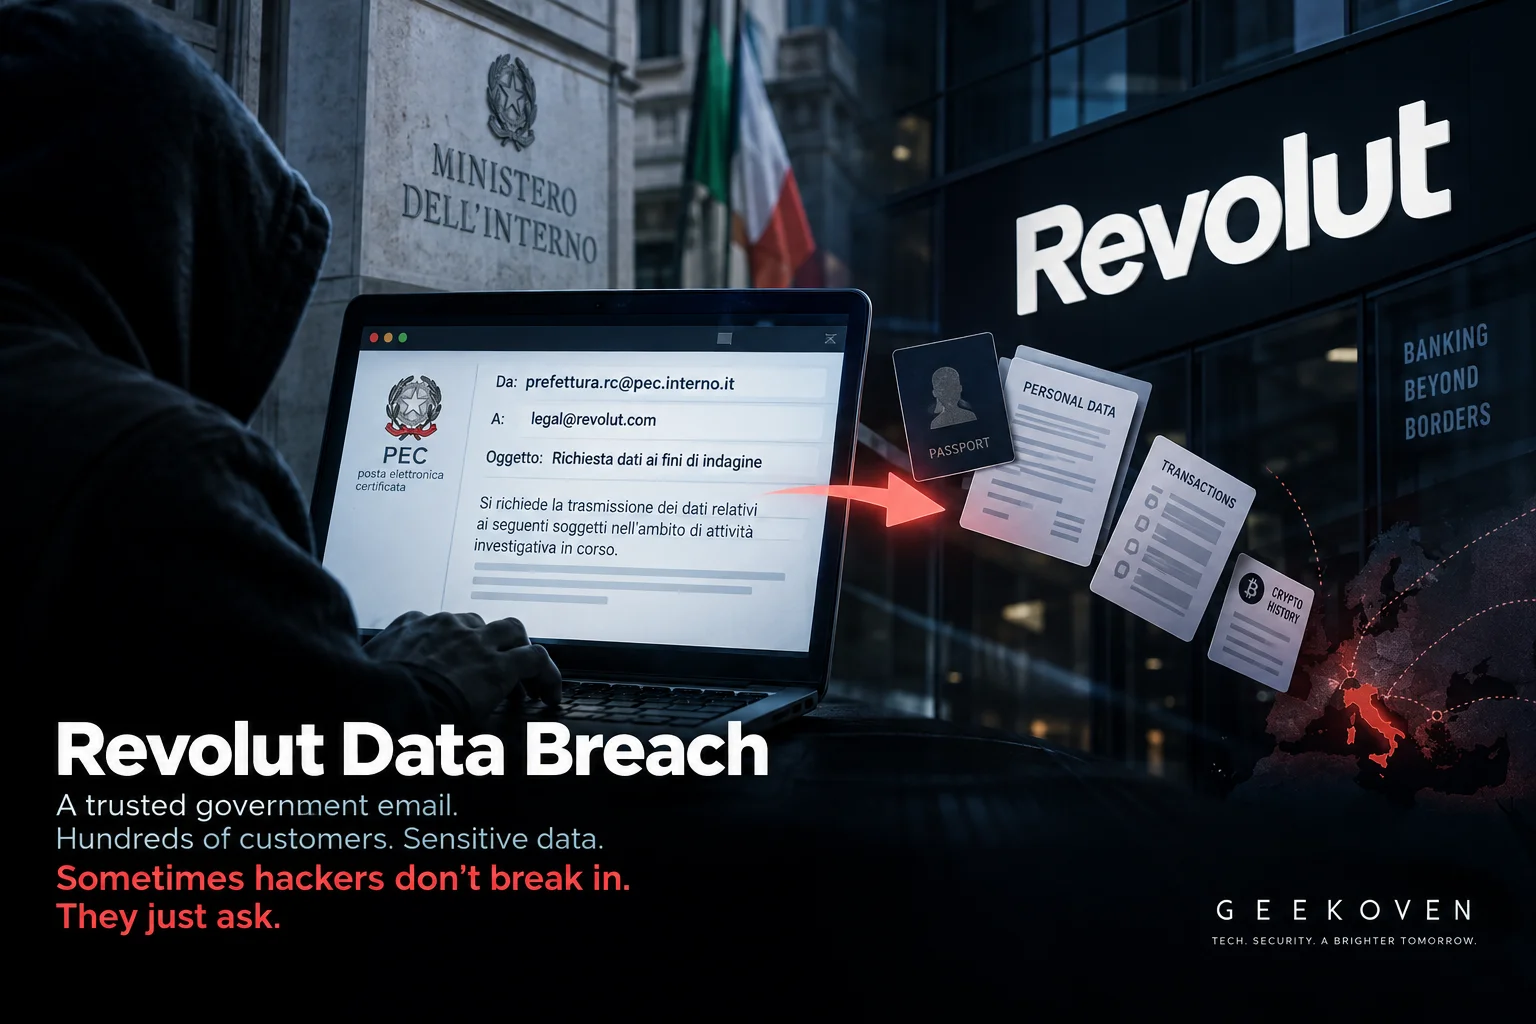
Una casella di posta istituzionale italiana utilizzata per fingersi un’autorità, centinaia di richieste apparentemente legittime e i dati personali e finanziari di circa 680 clienti Revolut finiti nelle mani sbagliate. È questo il quadro che sta emergendo da uno dei casi di sicurezza informatica più singolari delle ultime settimane.
La vicenda, inizialmente descritta come una compromissione legata a richieste provenienti dalla Polizia Postale, si è arricchita nelle ultime ore di nuovi dettagli. Le indagini italiane si stanno concentrando sull’utilizzo di una casella istituzionale riconducibile alla Prefettura di Reggio Calabria, mentre il gruppo che rivendica l’operazione ha ora chiesto a Revolut un riscatto da circa 3 milioni di dollari.
Come sono stati ottenuti i dati di Revolut
L’elemento più interessante dell’attacco è che, secondo le informazioni disponibili, gli hacker non sarebbero entrati direttamente nei sistemi informatici di Revolut.
La tecnica sarebbe stata molto più sottile.
I criminali avrebbero utilizzato un indirizzo appartenente a un dominio governativo italiano legittimo per presentarsi alla fintech come rappresentanti delle forze dell’ordine e inoltrare richieste di informazioni relative a determinati clienti.
Revolut ha confermato che informazioni sensibili sono state comunicate a una terza parte non autorizzata dopo aver ricevuto richieste fraudolente provenienti apparentemente da un dominio email governativo legittimo. La società sostiene che la propria infrastruttura centrale, i database e i conti dei clienti non siano stati violati.
La vicenda mostra quindi un aspetto particolarmente insidioso della sicurezza informatica moderna: non sempre è necessario violare direttamente la banca per ottenere i dati della banca.
In questo caso sarebbe stato sfruttato il rapporto di fiducia tra un’istituzione pubblica e un soggetto finanziario.
La PEC della Prefettura di Reggio Calabria
Le ricostruzioni iniziali avevano collegato le richieste a indirizzi appartenenti alle forze dell’ordine e alla Polizia Postale.
Le informazioni emerse successivamente hanno però spostato l’attenzione su una casella istituzionale collegata alla Prefettura di Reggio Calabria. Il sito ufficiale della Prefettura conferma che l’ente utilizza indirizzi PEC appartenenti al dominio pec.interno.it.
Secondo ANSA, gli investigatori stanno verificando se la casella sia stata effettivamente compromessa oppure se sia stata utilizzata attraverso tecniche in grado di far apparire le comunicazioni come provenienti dall’indirizzo legittimo. La Polizia Postale indaga per accesso abusivo a sistema informatico e frode informatica.
Alcune ricostruzioni giornalistiche, tra cui quella di Repubblica, indicano invece che i criminali sarebbero riusciti a impossessarsi realmente della casella istituzionale. Finché gli accertamenti tecnici non saranno conclusi, è quindi opportuno distinguere questo elemento dalle informazioni già confermate.
L’attacco sarebbe durato mesi
Uno degli aspetti più preoccupanti riguarda la durata dell’operazione.
Secondo le ricostruzioni disponibili, le richieste fraudolente sarebbero state inviate a Revolut per diversi mesi, apparendo come normali richieste investigative.
Punto Informatico ha riportato una ricostruzione secondo la quale l’accesso iniziale a una casella istituzionale sarebbe avvenuto dopo la compromissione dell’account di un dipendente pubblico. I criminali avrebbero poi monitorato le comunicazioni, intercettando e cancellando alcune email prima che il legittimo utilizzatore potesse accorgersene. Questa specifica dinamica deriva però dalle informazioni attribuite agli stessi autori dell’attacco e deve quindi essere considerata ancora parte della ricostruzione investigativa.
Il Financial Times ha riferito che l’operazione sarebbe andata avanti per mesi attraverso ripetute richieste di informazioni rivolte alla fintech.
Quali dati sono stati sottratti
Le informazioni finite nelle mani degli aggressori sarebbero particolarmente sensibili.
Tra i dati indicati dalle diverse ricostruzioni figurano:
- documenti di identità e passaporti;
- indirizzi di residenza;
- informazioni di contatto;
- IBAN e dati relativi ai conti;
- estratti e informazioni sulle transazioni;
- fotografie e selfie utilizzati per la verifica dell’identità;
- informazioni relative ad alcune operazioni in criptovalute.
Secondo le informazioni riportate dal Financial Times e da altre testate, sarebbero coinvolti circa 680 clienti in diversi Paesi europei, con una presenza significativa di utenti in Francia e Svizzera e persone residenti complessivamente in oltre 30 Paesi.
Non significa però che siano stati violati 680 conti bancari.
È una distinzione fondamentale: il data breach riguarda le informazioni dei clienti, non l’accesso diretto ai loro conti o al denaro depositato su Revolut.
La società ha infatti ribadito che i propri sistemi e i fondi dei clienti non risultano compromessi.
Gli hacker chiedono 3 milioni di dollari
La vicenda ha avuto un’ulteriore evoluzione il 16 settembre.
Il gruppo che si presenta con il nome “iamnotavillain” ha pubblicato online una richiesta di riscatto: circa 3 milioni di dollari, indicati in 6.000 Monero (XMR), con un ultimatum di 24 ore.
In caso di mancato pagamento, il gruppo avrebbe minacciato di vendere le informazioni sottratte ad altre organizzazioni criminali.
C’è però un dettaglio significativo.
Il 17 settembre Revolut ha dichiarato a Reuters di non aver ricevuto direttamente alcuna comunicazione o richiesta di pagamento da parte delle persone o del gruppo che rivendicano l’attacco.
La richiesta di riscatto sarebbe quindi stata pubblicata pubblicamente online e non trasmessa direttamente alla società attraverso un canale di negoziazione.
Gli hacker sostengono di avere anche dati delle autorità italiane
Il gruppo ha inoltre sostenuto di essere in possesso di una quantità molto più ampia di informazioni provenienti dai sistemi compromessi in Italia.
Secondo quanto riportato da ANSA, gli hacker affermano di avere 147 GB di dati, comprendenti anche documenti interni e conversazioni riconducibili alle forze dell’ordine.
Si tratta, tuttavia, di una rivendicazione degli stessi criminali, la cui autenticità deve ancora essere verificata dagli investigatori.
Proprio per la possibile compromissione di un sistema appartenente a un’amministrazione dello Stato si è attivata anche la Direzione nazionale antimafia e antiterrorismo.
Si muove anche il Garante Privacy
Il caso non riguarda solamente Revolut.
Secondo quanto riferito da ANSA, anche il Garante per la protezione dei dati personali si è attivato per verificare l’eventuale presenza di vulnerabilità nei processi utilizzati dagli istituti finanziari italiani per gestire le richieste provenienti dalle autorità.
L’Autorità avrebbe invitato i responsabili della protezione dei dati degli istituti bancari a effettuare verifiche sui propri sistemi e avrebbe avviato interlocuzioni anche con l’autorità privacy lituana, considerando che la principale entità bancaria europea di Revolut opera dalla Lituania.
La questione è infatti molto più ampia del singolo incidente.
Se per ottenere informazioni estremamente sensibili è sufficiente inviare una richiesta da una casella istituzionale compromessa, il problema riguarda l’intero processo di verifica delle richieste provenienti dalle autorità pubbliche.
Perché Revolut ha consegnato quei dati?
Gli istituti finanziari possono essere obbligati dalla legge a fornire informazioni alle autorità giudiziarie, di vigilanza e alle forze dell’ordine.
La stessa informativa privacy di Revolut prevede la possibilità di condividere i dati con agenzie governative quando richiesto dalla legge, mentre i termini del servizio indicano espressamente la possibilità di comunicare informazioni alle forze dell’ordine e ad altre autorità pubbliche nei casi previsti dalla normativa.
Il punto centrale diventa quindi un altro: come verificare che chi presenta una richiesta sia realmente l’autorità che sostiene di essere?
Un indirizzo PEC valido o un dominio governativo autentico rappresentano sicuramente un forte elemento di fiducia, ma il caso Revolut dimostra che potrebbero non essere sufficienti.
Una procedura più robusta potrebbe prevedere controlli indipendenti sulla richiesta, verifica dei riferimenti dell’indagine, autenticazione attraverso canali separati e controlli aggiuntivi soprattutto quando vengono richieste informazioni particolarmente sensibili.
Cosa devono fare i clienti Revolut?
Al momento non ci sono indicazioni che tutti gli utenti Revolut debbano considerare compromessi i propri dati.
La società sostiene di aver contattato direttamente le persone interessate dall’incidente e di aver fornito loro assistenza.
Chi ha ricevuto una comunicazione relativa al data breach dovrebbe però prestare particolare attenzione nei prossimi mesi.
Il rischio più evidente non è necessariamente quello di vedersi sottrarre direttamente il denaro dal conto, ma quello di essere bersaglio di phishing altamente personalizzato, furti d’identità e tentativi di social engineering.
Un criminale che conosce nome, indirizzo, documento di identità, informazioni bancarie e movimenti finanziari dispone infatti di molti più elementi per costruire comunicazioni estremamente credibili.
È quindi consigliabile diffidare di telefonate, email o messaggi che chiedano codici di autenticazione, password o trasferimenti di denaro, anche quando chi contatta la vittima sembra conoscere informazioni reali relative al suo conto.
Un attacco che non ha avuto bisogno di violare Revolut
Il caso Revolut è particolarmente interessante perché ribalta la rappresentazione classica del data breach.
Non sarebbe stato necessario superare firewall, violare database o entrare nell’infrastruttura della fintech.
Gli aggressori avrebbero sfruttato qualcosa di altrettanto importante: la fiducia accordata a un’identità digitale istituzionale.
Se le ricostruzioni verranno confermate definitivamente, ci troveremmo davanti a un efficace esempio di attacco alla supply chain della fiducia digitale: viene compromesso un soggetto considerato affidabile e quella credibilità viene utilizzata per convincerne un altro a consegnare volontariamente le informazioni.
Ed è probabilmente questo l’aspetto della vicenda destinato a lasciare le conseguenze più importanti.
Il problema non è soltanto capire come una casella istituzionale italiana sia finita sotto il controllo degli aggressori, ma stabilire quali procedure debbano essere adottate da banche, fintech e aziende quando ricevono richieste di dati estremamente sensibili dalle autorità.
Perché, come dimostra questo caso, un’email autentica non significa necessariamente che sia autentica anche la persona che la sta utilizzando.